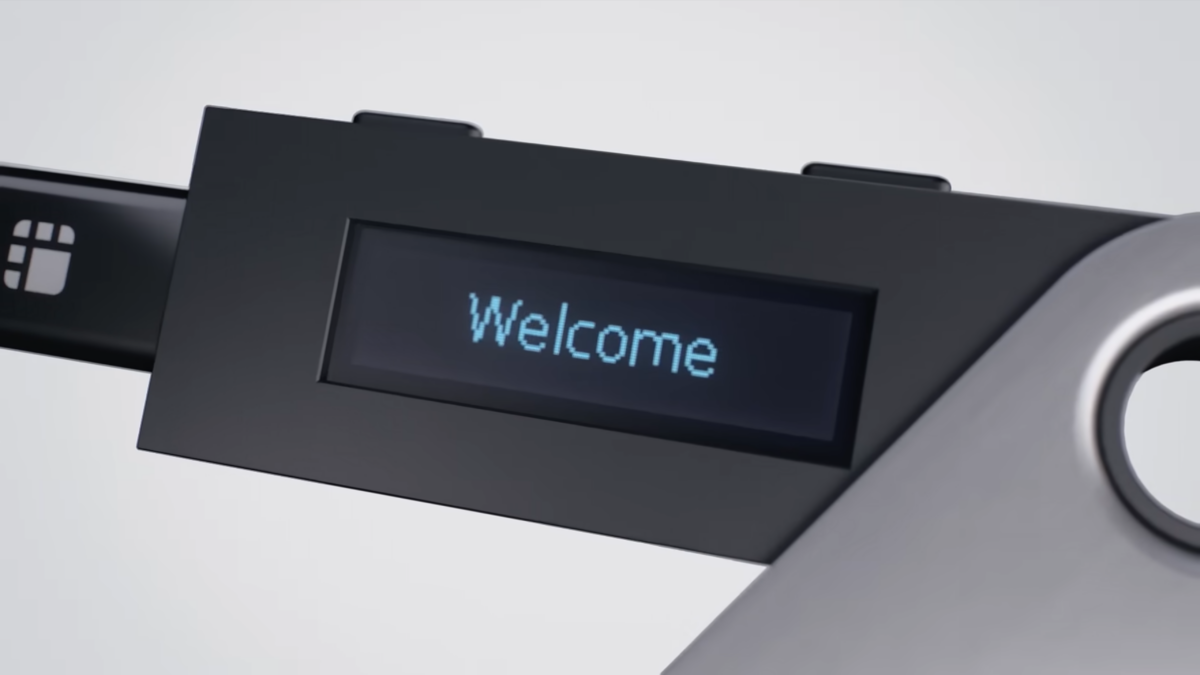
Un portefeuille matériel de cryptomonnaies sert à protéger les clés qui autorisent les opérations, à l’écart d’un ordinateur potentiellement infecté. Mais que se passe-t-il si quelqu’un lui ajoute sa propre connexion mobile avant de le vendre ? C’est le scénario décrit dans des analyses de Ledger Nano X modifiés à l’insu de leurs acheteurs.
L’affaire ne repose pas sur une application malveillante à installer. Comme le rapporte BleepingComputer, Ledger a confirmé la découverte d’un implant matériel dans l’appareil d’une victime, après l’ouverture d’une enquête le 9 octobre sur des pertes liées au revendeur CryptoBilis, présent en Asie du Sud-Est.
Les voleurs lisent les mots affichés à l’écran
Lors de sa configuration, un portefeuille affiche une phrase de récupération de 24 mots. Elle permet de retrouver l’accès aux actifs si l’appareil est perdu. Celui qui la possède peut aussi reconstituer le portefeuille ailleurs et dépenser les fonds, sans avoir besoin du boîtier original.
Le circuit espion décrit par Tibane Labs ne cherche pas à casser la puce sécurisée. Il intercepte les données envoyées à l’écran et reconnaît les lettres des mots affichés. Le secret est ainsi copié au moment où son propriétaire le découvre.
Cette distinction explique pourquoi le contrôle d’authenticité ne suffit pas. Ledger précise lui-même que cette vérification ne détecte pas un implant ajouté si la puce sécurisée d’origine est intacte. Un appareil authentique peut donc avoir reçu des composants supplémentaires après sa fabrication.
Une eSIM pour envoyer les secrets sans passer par le Wi-Fi
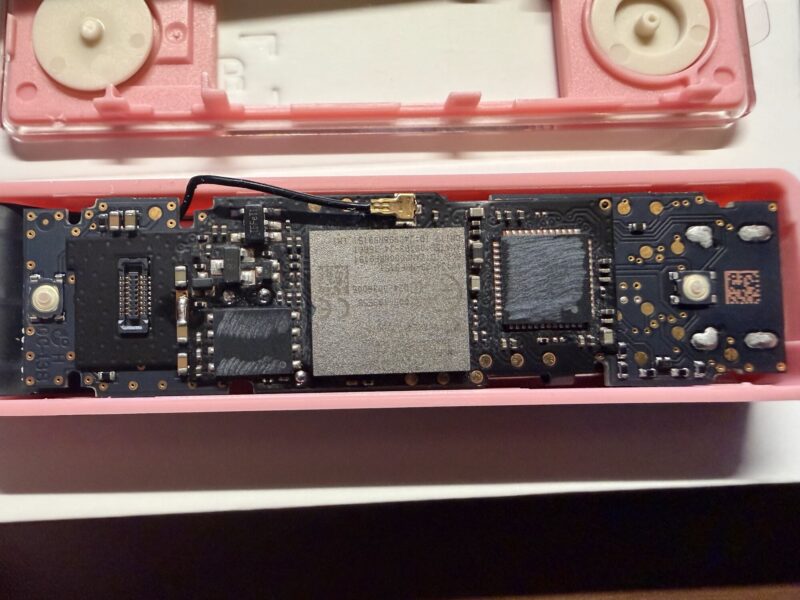
Copier les mots ne suffit pas : il faut encore les récupérer à distance. Les exemplaires étudiés embarquent pour cela un modem cellulaire, une petite puce SIM intégrée et une antenne. L’implant utilise la batterie du portefeuille et transmet les informations par réseau mobile. Il n’a donc pas besoin de passer par le Wi-Fi domestique ou par la connexion internet de l’ordinateur de la victime.
Les montages deviennent aussi plus discrets. Joe Grand avait déjà présenté un démontage d’un Nano X piégé à la conférence hardwear.io USA 2026. Sur un exemplaire plus récent analysé par Tibane Labs, l’électronique est cachée sous l’écran, à la place de sa mousse de protection. La batterie d’origine reste en place et le circuit est peint en noir pour se fondre dans l’ensemble : même ouvrir le boîtier ne rend pas forcément la modification évidente.
Des signalements au-delà du premier revendeur concerné
CryptoBilis était un revendeur agréé, ce qui explique la confiance de certains acheteurs. Ledger lui a demandé de suspendre les ventes et les expéditions. Les recherches de Tibane Labs portent toutefois sur des appareils obtenus par d’autres canaux au Japon, dont un acheté auprès d’un vendeur tiers sur Amazon et expédié de Malaisie. Le laboratoire souligne qu’il ne dispose pas de preuve reliant cet exemplaire à CryptoBilis.
Dans un article publiée le 15 octobre, Heise rapporte également des signalements en Allemagne et à Singapour, concernant des Nano X mais aussi des Ledger Flex.
De son côté, Bitquery estime à 102 millions de dollars les actifs dérobés sur 324 portefeuilles dans son enquête actualisée le 15 octobre. Ce bilan repose sur le suivi des transactions : il ne prouve pas que chacun de ces portefeuilles a été compromis par le même implant.
Les consignes pour les acheteurs concernés
Dans son alerte officielle, Ledger recommande aux clients ayant acheté chez CryptoBilis au cours des 90 derniers jours de ne pas configurer leur appareil s’ils ne l’ont pas encore fait. S’il a déjà été configuré, le fabricant invite à envisager un transfert vers un nouvel appareil avec une nouvelle phrase de récupération. Réutiliser les mêmes mots ne résout pas le problème s’ils ont déjà été copiés.
La provenance du matériel compte donc autant que son apparence ou le résultat d’un test logiciel. En cas de doute, passez par l’assistance officielle du fabricant, sans communiquer vos 24 mots à un interlocuteur : Ledger rappelle que son support ne les demande jamais.